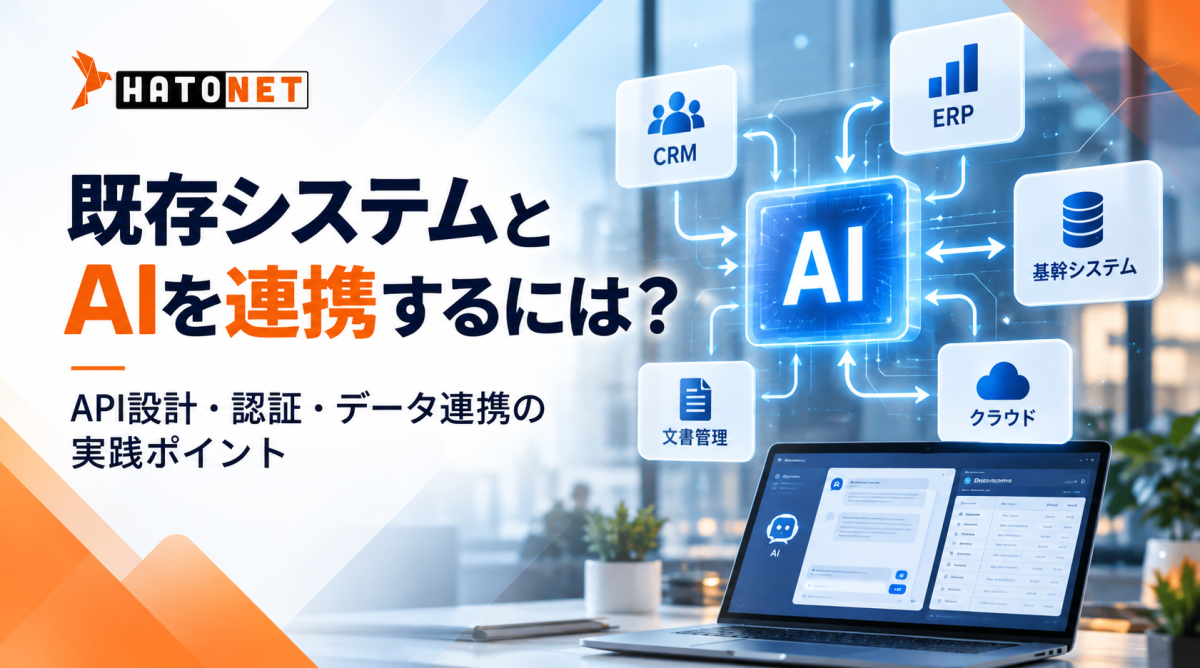
例えば、AIが顧客からの問い合わせ内容を分析し、CRMから顧客情報を取得して回答を作成する。あるいは、ERPの受注データを参照し、注文状況の確認やレポート作成を自動化するといった活用が考えられます。
しかし、実際にAI連携を進めようとすると、次のような課題に直面する企業も少なくありません。
-
既存システムにAPIがなく、外部からデータを取得できない
-
AIにどこまでデータへのアクセスを許可すべきかわからない
-
システムごとにデータ形式が異なり、連携が複雑になる
-
セキュリティや個人情報保護の観点から、本番環境での利用に不安がある
-
PoCでは動作したものの、実際の業務に組み込めない
重要なのは、AIモデルを選ぶことだけではありません。既存システムの構造、API設計、認証・認可、データ連携、運用監視までを一体的に設計する必要があります。
本記事では、既存システムとAIを安全かつ効率的に連携するために押さえておきたい実践ポイントを解説します。
1. なぜ既存システムとAIの連携が重要なのか?
AI単体でも文章の生成、要約、分類、情報整理などは可能です。しかし、企業の実業務では、社内に蓄積された最新のデータや、既存システム上の業務機能を活用する必要があります。
例えば、営業支援AIが顧客に関する質問へ回答する場合、一般的な知識だけでは十分ではありません。CRMに保存された商談履歴、過去の問い合わせ、契約状況などを参照できれば、より業務に即した情報を提供できます。
既存システムとAIを連携することで、次のような活用が可能になります。

こうした仕組みを実現するには、AIが必要な情報を適切なタイミングで取得し、許可された範囲内で処理できるアーキテクチャが必要です。
特にAIエージェントに業務処理を実行させる場合、情報を取得するだけでなく、データの更新や処理の実行まで想定した設計が重要になります。
2. API設計:AIと既存システムをつなぐ仕組みを作る
API連携とは?
API(Application Programming Interface)とは、異なるシステム同士が情報をやり取りするためのインターフェースです。
AIと既存システムを連携する場合、AIから直接データベースへアクセスさせるのではなく、APIを介して必要な情報や機能を提供する方法が有効です。
例えば、AIが顧客情報を取得する場合、次のような流れになります。
-
ユーザーがAIに顧客情報について質問する
-
AIが必要な情報を判断する
-
APIを通じてCRMへ問い合わせる
-
CRMがアクセス権限を確認し、必要な情報を返す
-
AIが取得した情報を整理して回答する
この構成であれば、AIがデータベースの内部構造を直接扱う必要がなくなり、アクセス制御やデータ形式の統一もしやすくなります。
API設計で押さえるべき4つのポイント
① APIの役割と責任範囲を明確にする
APIごとに、取得できるデータや実行できる処理を明確に定義します。
例えば、顧客情報の取得APIと、顧客情報の更新APIを分けることで、参照と更新の権限を個別に管理できます。
AIが必要以上の操作を行わないよう、業務上必要な機能だけを公開することが重要です。
② 入出力データの形式を統一する
APIのリクエストとレスポンスには、JSONなどの標準的なデータ形式を採用すると、異なるシステム間で連携しやすくなります。
また、必須項目、データ型、日付形式、エラーコードなども仕様として明確に定義しておきましょう。
③ タイムアウトとエラーハンドリングを設計する
AI処理には、モデルの応答時間や複数のAPI呼び出しが影響します。APIが応答しない場合や、外部サービスでエラーが発生した場合に備え、タイムアウト、リトライ、エラーメッセージなどを設計する必要があります。
ただし、データ更新処理を無条件に再実行すると、二重登録や二重処理が発生する可能性があります。更新系APIでは、冪等性を確保する仕組みも検討しましょう。
④ APIのバージョン管理を行う
既存システムの仕様変更によってAI連携が停止しないよう、APIのバージョン管理や後方互換性への配慮が必要です。
将来的な機能追加やシステム刷新も想定し、変更に強い設計を目指しましょう。
3. API認証・認可:AIにどこまでアクセスを許可するか
AIと企業システムを連携する際、特に慎重に設計したいのがセキュリティです。
AIが社内データを取得できるようになると、利便性が高まる一方で、機密情報への不正アクセスや、意図しないデータ更新などのリスクも生じます。
ここで重要なのが、認証と認可を区別して設計することです。
-
認証(Authentication): アクセスしているユーザーやシステムが誰なのかを確認する
-
認可(Authorization): そのユーザーやシステムが何を実行できるのかを制御する
認証に成功したからといって、すべてのデータや機能へのアクセスを許可してよいわけではありません。
実践したいセキュリティ対策
最小権限の原則を適用する
AI連携用のアカウントには、業務上必要な最小限の権限だけを付与します。情報参照のみを行うAIに、顧客情報の削除や契約内容の変更まで許可する必要はありません。
OAuth 2.0などの認可方式を適切に利用する
連携先の仕様やシステム構成に応じて、OAuth 2.0、OpenID Connect、サービスアカウントなどの方式を検討します。どの方式が適切かは、ユーザーに代わってアクセスするのか、システム間で通信するのかによって異なります。
また、APIキーやアクセストークンは安全に管理し、ソースコードへの直接記述を避けましょう。トークンの有効期限、更新、失効についても考慮が必要です。
機密情報の取り扱いを制御する
個人情報や機密情報をAIへ送信する場合、利用目的、送信先、保存の有無、ログへの記録範囲などを事前に確認します。
必要に応じてデータのマスキングや匿名化を行い、アクセスログを記録して、誰がどの情報にアクセスしたのかを追跡できるようにします。
AIの判断とシステム操作を分離する
AIエージェントが情報を取得・分析する処理と、重要な業務処理を実行する仕組みは、可能な限り分離します。
例えば、AIが請求金額を分析しても、実際の支払処理や契約変更は人間の承認後に実行する構成にすれば、誤操作のリスクを抑えやすくなります。
4. データ連携:AIが正しく情報を活用できる状態を作る
APIが接続できても、データの品質が低ければ、AIは正確な回答や判断を行えません。
特に企業システムでは、顧客情報がCRM、販売情報がERP、業務履歴が別の管理システムに分散しているケースがあります。データの形式や更新タイミングもシステムごとに異なるため、連携方法を慎重に検討する必要があります。
データ連携で確認すべき3つのポイント
① データの品質と整合性
重複データ、欠損値、表記ゆれ、古い情報などを確認します。顧客IDや商品コードなどの識別子を統一することで、複数システムの情報を正しく結び付けやすくなります。
② リアルタイム連携とバッチ連携の使い分け
常に最新情報が必要な在庫確認や受注状況の照会では、APIによるリアルタイム連携が適しています。一方、日次レポートの作成や大量データの集計では、定期的なバッチ連携が効率的な場合があります。
業務上必要なデータの鮮度、処理量、コストを踏まえて方式を選びましょう。
③ AIの用途に応じたデータ構造の設計
生成AIが社内文書を検索する場合、RAG(Retrieval-Augmented Generation)を利用する方法があります。RAGでは、関連する文書やデータを検索し、その内容をAIの回答生成に活用します。
この場合、文書の分割方法、メタデータ、検索精度、アクセス権限などが重要になります。
一方、受注登録や在庫更新など、業務システムの機能を実行する場合には、API連携を中心とした設計が必要です。
RAGとAPIは目的が異なります。情報を検索・参照する処理と、業務操作を実行する処理を区別することで、より適切なシステム構成を設計できます。
5. 既存システムが古い場合はどうする?
長年運用されているレガシーシステムでは、APIが用意されていない、仕様書が不足している、特定の技術や担当者に依存しているといった問題が起こることがあります。
このような場合、AI連携のためにシステム全体をすぐに刷新する必要があるとは限りません。
現実的なアプローチとして、次の3つが考えられます。
-
APIを追加する: 既存システムの機能を整理し、必要なインターフェースを新設する
-
中間連携基盤を構築する: 既存システムとAIの間に連携用サービスを設け、データ形式やアクセス制御を統一する
-
段階的にモダナイゼーションを進める: 影響範囲や業務上の優先度に応じて、連携部分から順次改善する
例えば、古い基幹システムから必要なデータを安全に取得する中間APIを構築し、まずは社内検索やレポート作成からAI活用を始める方法があります。
小さな範囲で効果と安全性を検証したうえで、対象業務を段階的に拡大すれば、既存業務への影響を抑えながら導入を進められます。
6. AI連携を成功させるための実践ステップ
既存システムとAIの連携は、技術的な接続だけで完了するものではありません。業務要件から運用まで、段階的に進めることが重要です。
STEP 1:対象業務と目的を明確にする
問い合わせ対応の効率化、営業情報の検索、受発注業務の自動化など、具体的な課題を定義します。
STEP 2:既存システムとデータを棚卸しする
利用するシステム、データの所在、APIの有無、アクセス権限、データ品質を確認します。
STEP 3:連携アーキテクチャを設計する
API、認証・認可、データ連携方式、エラー処理、監視方法を設計します。AIに許可する操作と、人間の承認が必要な処理も明確にします。
STEP 4:限定的な範囲で検証する
まずは参照中心のユースケースなど、リスクを管理しやすい業務から検証します。回答精度だけでなく、応答時間、権限制御、エラー時の動作も確認します。
STEP 5:本番導入と継続的な改善を行う
ログや利用状況を分析し、品質・セキュリティ・コストを継続的に改善します。API仕様やAIモデルの変更に対応できる運用体制も整備しましょう。
AI連携はAPI・データ・セキュリティの一体設計が鍵
既存システムとAIを連携することで、企業は社内データの活用を進め、情報検索や問い合わせ対応、業務処理などの効率化を目指せます。
一方で、AIを実業務に組み込むためには、単にAPIを接続するだけでは不十分です。
特に重要なのは、次の4つです。
-
API設計: 必要な機能だけを安全かつ安定的に公開する
-
認証・認可: AIやユーザーのアクセス権限を適切に制御する
-
データ連携: データ品質、整合性、更新頻度を管理する
-
運用設計: ログ監視、エラー対応、継続的な改善を行う
また、既存システムに課題がある場合は、全面刷新だけを選択肢とするのではなく、中間APIの構築や段階的なモダナイゼーションによって、現実的な導入経路を検討できます。
Hatonetでは、AIモダナイゼーション、AIエージェント開発、Google Cloudを活用したシステム構築などを通じて、企業のAI活用を支援しています。
「既存システムとAIを連携したいが、どこから着手すべきかわからない」「レガシーシステムを活用しながらAI導入を進めたい」とお考えの企業は、まず業務課題とシステム環境を整理し、自社に適した連携方式を検討することから始めてみてはいかがでしょうか。
ハトネット は、全国の IT 企業間の現場の IT 担当者を結び付け、雇用主が効果的かつ専門的な方法でリソースを最大限に活用し、コストを節約できるよう支援します。
IT 業界で最大 500,000 人の人々を接続します。
パートナーを見つけるコストを節約します。
小さなご要望でも、いつでもオンラインでお申し込みください。
※お問い合わせ:
メール: hello@hatonet.com
アカウントを登録する
どこでも企業 コミュニティから高品質エンジニアリング リソースに接近することができます。
- レガシーモダナイゼーション 15
- AIモダナイゼーション 27
- ベトナムの文化 13
- IT人材市場 280
- お知らせ 13
- 会員紹介 13
顧客サポート
以下のQRコードをスキャンして、Lineですぐにお問い合わせください。